Prepare a sua organização para as ciberameaças
A 3|Strategy ajuda a garantir a segurança das organizações tendo por referência os pilares da segurança da informação
Confidencialidade
Adotar medidas para garantir que os dados da organização são mantidos em privado
Integridade
Garantir que os dados são confiáveis e que não são adulterados, mantendo a consistência, precisão e confiabilidade dos mesmos
Disponibilidade
Manter as redes, sistemas e dispositivos em funcionamento garantindo que os dados estão disponíveis sempre que necessário
PREVER | DETETAR | PROTEGER
O ativo mais valioso é o conhecimento, pois permite que seja possível prever os ciberataques, o que leva a que facilmente as ameaças sejam detetadas para rapidamente proteger os dados das organizações.
das falhas de segurança são causadas por erro humano
das violações de dados nas empresas são provocadas por ameaças internas
das empresas não estão preparadas para lidar com ciberataques avançados
que as empresas levam para identificar e conter uma violação de dados
Fontes: Fórum Económico Mundial (2022), CHECK POINT (2021), SOPHOS (2021), IBM (2022)
Criamos um Mundo Virtual mais Seguro para o seu Futuro
Desenvolvemos e adaptamos soluções de Cibersegurança para assegurar um ciberespaço seguro, aberto e protegido para as organizações.
Missão
Garantir a segurança e a resiliência das organizações, preparando-as para as vulnerabilidades do ciberespaço, combinando o conhecimento com soluções de Cibersegurança
Visão
Ser o parceiro de referência em termos de inovação e promoção de uma cultura de Cibersegurança para as organizações
CYBERSECURITY OPERATIONS CENTER
O Centro de Operações de Segurança Cibernética tem como objetivo monitorizar, prevenir, detetar, investigar e responder a ciberameaças nas organizações, utilizando uma combinação de processos específicos e soluções tecnológicas.
Prevenir e Detetar
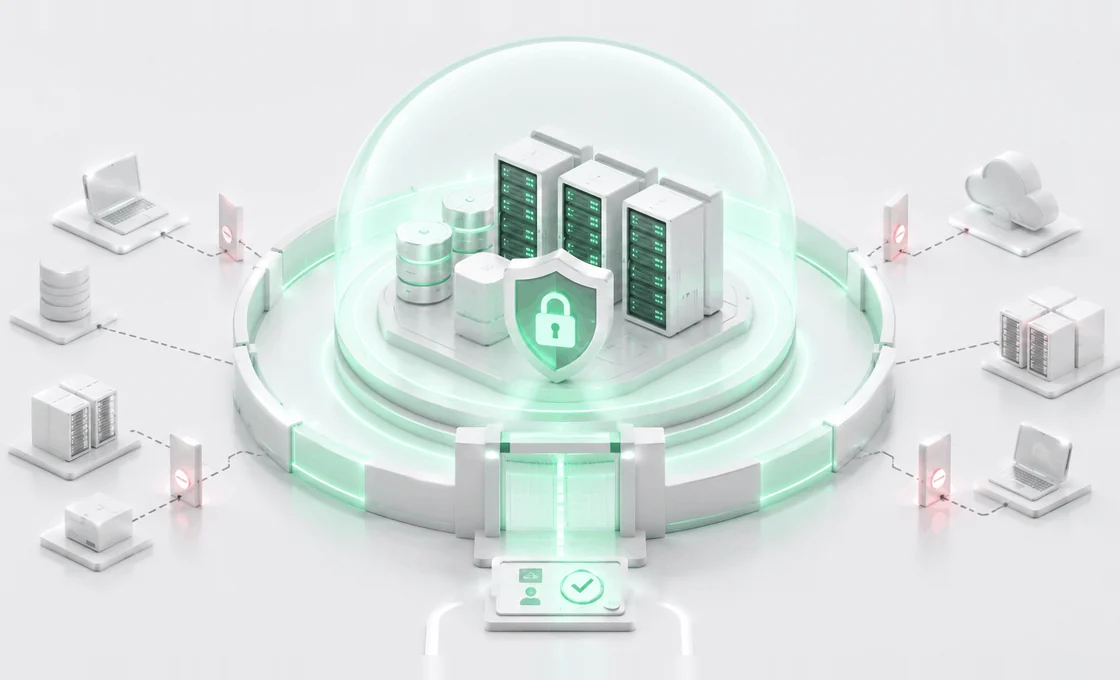
A prevenção será sempre mais eficaz do que a reação. Em vez de responder às ameaças à medida que acontecem, o CSOC monitoriza e analisa a atividade em servidores, endpoints, redes, bases de dados, aplicações, sites e outros sistemas, à procura de comportamentos suspeitos ou anómalos.
Assim, garante que qualquer comportamento malicioso possa ser bloqueado o mais rapidamente possível. Quando o analista de CSOC vê algo suspeito, reúne o máximo de informações possível para uma investigação mais profunda.
Investigar
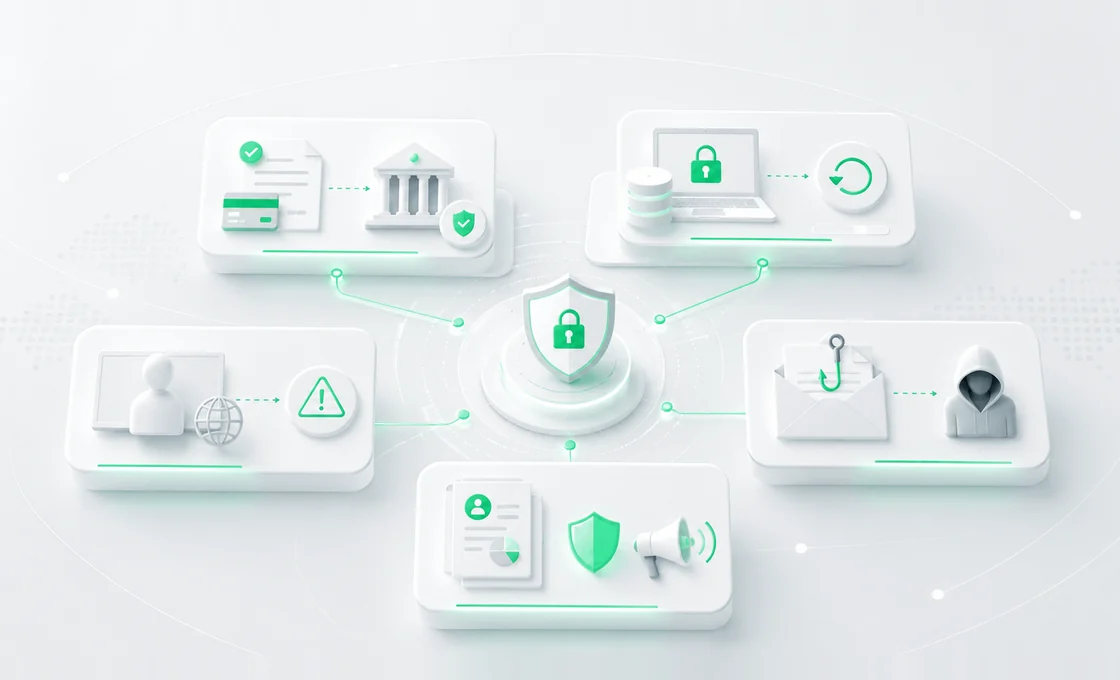
As possíveis atividades maliciosas são investigadas mais detalhadamente para determinar a natureza da ameaça e até que ponto ela penetrou na infraestrutura. Nesta fase o analista de segurança vê a rede e as operações da organização sob a perspetiva de um invasor, procurando os principais indicadores e áreas de exposição, detetando atividades maliciosas e evitá-las antes que possam causar qualquer dano.
Responder
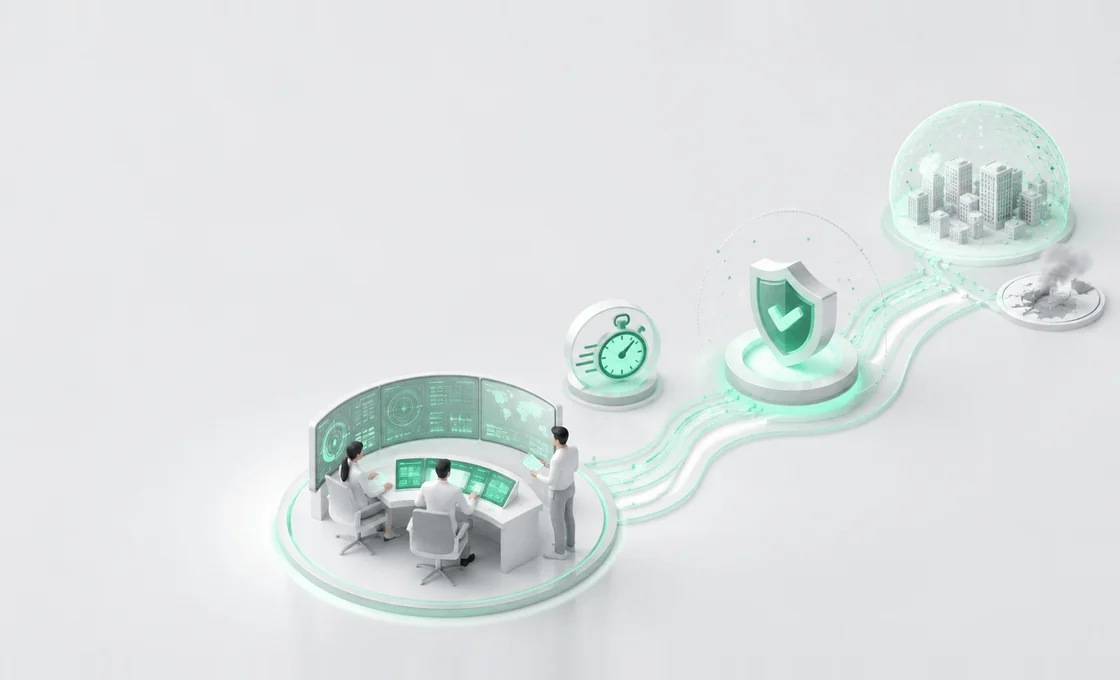
Depois que a investigação for concluída, a equipa do CSOC criará uma resposta para o problema, o que pode incluir a execução de tarefas como encerrar processos potencialmente prejudiciais e isolar endpoints. Após um incidente, o CSOC trabalha para restaurar sistemas e recuperar quaisquer dados perdidos ou comprometidos.
A equipa do CSOC também é responsável por reiniciar os sistemas assim que o ataque for devidamente e totalmente tratado. Isso pode incluir a limpeza e reinicialização de endpoints, reconfiguração de sistemas ou, no caso de ataques de ransomware, implantação de backups viáveis para contorná-lo. Quando bem-sucedida, esta etapa retornará a rede ao estado em que estava antes do incidente.
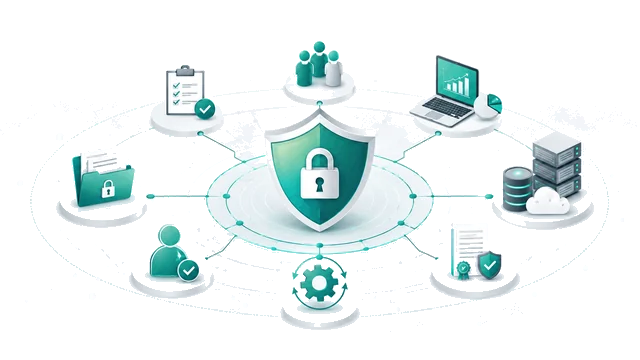
Dimensões do Processo de Gestão do Risco de Cibersegurança
Compreender o contexto organizacional para gerir os riscos associados à atividade da organização
- Identificar processos e ativos críticos da empresa
- Documentar fluxos de informações
- Manter um inventário de hardware e software
- Estabelecer políticas para a cibersegurança que incluam funções e responsabilidades
- Identificar ameaças, vulnerabilidades e riscos aos ativos
Desenvolver e implementar medidas adequadas para proteger os processos organizativos e os ativos da organização
- Gerir o acesso a ativos e informações
- Proteger dados confidenciais
- Realizar backups regulares
- Proteger os dispositivos
- Gerir vulnerabilidades de dispositivos
- Formar os utilizadores
Definir e implementar medidas adequadas para identificar atempadamente incidentes de cibersegurança
- Testar e atualizar os processos de deteção
- Conhecer os fluxos de dados esperados na empresa
- Manter e monitorizar registos
- Perceber o impacto de eventos de cibersegurança
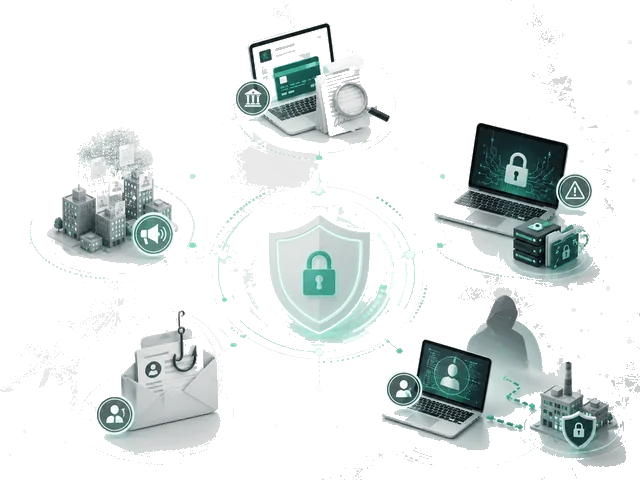
Definir e implementar as medidas adequadas para agir durante a deteção de um evento de ciberataque, com o objetivo de mitigar o impacto do incidente
- Garantir que os planos de resposta sejam testados
- Garantir que os planos de resposta estejam atualizados
- Coordenar os planos de resposta e as atualizações com todas as partes interessadas internas e externas
Definir e implementar as atividades adequadas para manter os planos de resiliência e medidas de recuperação dos processos e serviços afetados por um incidente de cibersegurança
- Comunicar com as partes interessadas internas e externas de forma eficaz
- Garantir que os planos de recuperação estão atualizados
- Gerir as relações públicas e a reputação da empresa
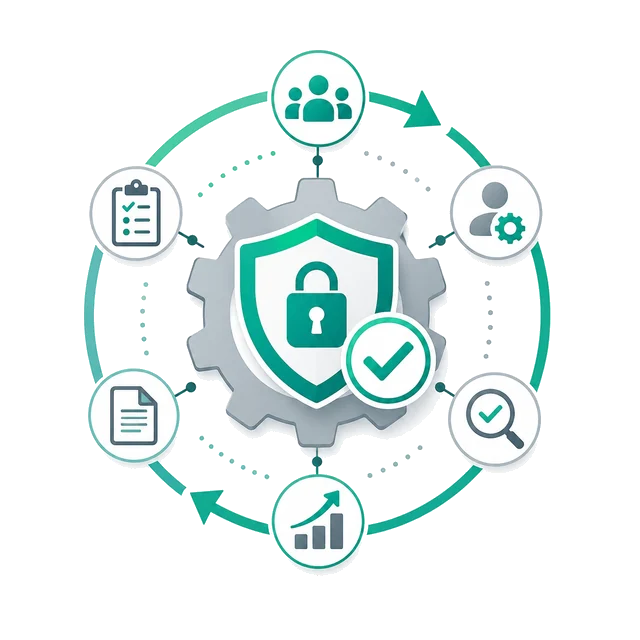
Serviços à medida das organizações e das ciberameaças
Contactos
Consultores Especialistas e Soluções de Última Geração
Ver Serviços