Machen Sie Ihre Organisation bereit für Cyberbedrohungen
3|Strategy hilft, die Sicherheit von Organisationen zu gewährleisten – auf Basis der Säulen der Informationssicherheit
Vertraulichkeit
Maßnahmen ergreifen, damit die Daten der Organisation privat bleiben
Integrität
Sicherstellen, dass Daten vertrauenswürdig und unverfälscht sind – konsistent, genau und zuverlässig
Verfügbarkeit
Netzwerke, Systeme und Geräte in Betrieb halten, damit Daten jederzeit verfügbar sind
VORHERSEHEN | ERKENNEN | SCHÜTZEN
Das wertvollste Gut ist Wissen: Es ermöglicht, Cyberangriffe vorherzusehen, Bedrohungen leicht zu erkennen und die Daten von Organisationen schnell zu schützen.
der Sicherheitsvorfälle werden durch menschliche Fehler verursacht
der Datenverletzungen in Unternehmen gehen auf interne Bedrohungen zurück
der Unternehmen sind nicht auf fortgeschrittene Cyberangriffe vorbereitet
um eine Datenverletzung zu erkennen und einzudämmen
Quellen: Weltwirtschaftsforum (2022), CHECK POINT (2021), SOPHOS (2021), IBM (2022)
Wir schaffen eine sicherere virtuelle Welt für Ihre Zukunft
Wir entwickeln und adaptieren Cybersecurity-Lösungen für einen sicheren, offenen und geschützten Cyberraum für Organisationen.
Mission
Die Sicherheit und Resilienz von Organisationen gewährleisten und sie auf die Schwachstellen des Cyberraums vorbereiten – durch die Kombination von Wissen mit Cybersecurity-Lösungen
Vision
Der Referenzpartner für Innovation und die Förderung einer Cybersecurity-Kultur in Organisationen sein
CYBERSECURITY OPERATIONS CENTER
Das Cybersecurity Operations Center überwacht, verhindert, erkennt, untersucht und beantwortet Cyberbedrohungen in Organisationen – durch eine Kombination aus spezifischen Prozessen und Technologielösungen.
Vorbeugen & Erkennen
Prävention ist immer wirksamer als Reaktion. Statt auf Bedrohungen zu reagieren, wenn sie eintreten, überwacht und analysiert das CSOC die Aktivität auf Servern, Endpoints, Netzwerken, Datenbanken, Anwendungen und Websites und sucht nach verdächtigem oder anomalem Verhalten.
So kann bösartiges Verhalten schnellstmöglich blockiert werden. Entdeckt der CSOC-Analyst etwas Verdächtiges, sammelt er so viele Informationen wie möglich für eine tiefere Untersuchung.
Untersuchen
Potenziell bösartige Aktivitäten werden im Detail untersucht, um die Art der Bedrohung und ihr Eindringen in die Infrastruktur zu bestimmen. Der Analyst betrachtet Netzwerk und Betrieb aus der Perspektive eines Angreifers, sucht nach zentralen Indikatoren und Expositionsbereichen, erkennt bösartige Aktivitäten und stoppt sie, bevor sie Schaden anrichten.
Reagieren
Nach Abschluss der Untersuchung erstellt das CSOC-Team eine Reaktion – etwa das Beenden potenziell schädlicher Prozesse und das Isolieren von Endpoints. Nach einem Vorfall stellt das CSOC Systeme wieder her und rettet verlorene oder kompromittierte Daten.
Das CSOC-Team ist auch dafür verantwortlich, Systeme nach vollständiger Behandlung des Angriffs wieder in Betrieb zu nehmen: Bereinigung und Neustart von Endpoints, Neukonfiguration von Systemen oder – bei Ransomware – Einsatz funktionsfähiger Backups. Bei Erfolg kehrt das Netzwerk in den Zustand vor dem Vorfall zurück.
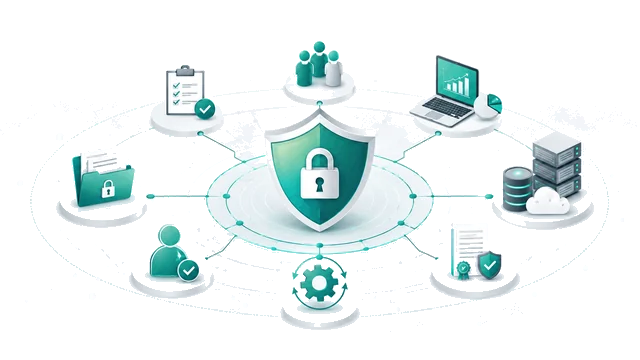
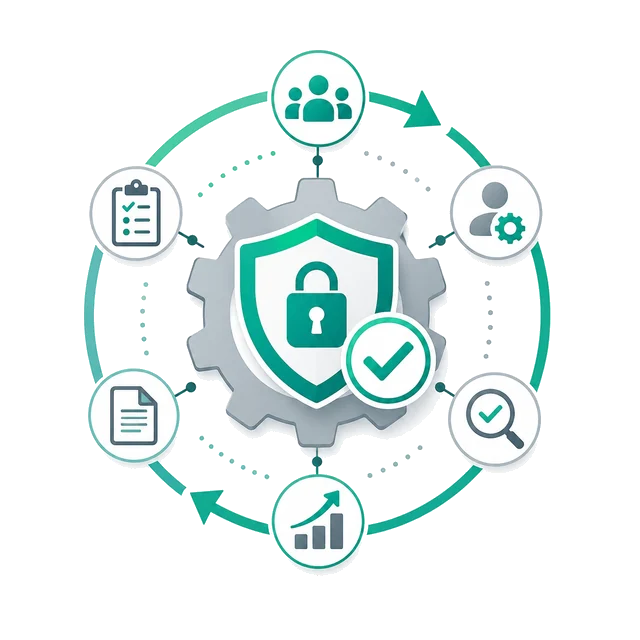
Dimensionen des Cybersecurity-Risikomanagementprozesses
Den organisatorischen Kontext verstehen, um die mit der Tätigkeit verbundenen Risiken zu managen
- Kritische Prozesse und Assets identifizieren
- Informationsflüsse dokumentieren
- Hardware- und Software-Inventar führen
- Cybersecurity-Richtlinien mit Rollen und Verantwortlichkeiten festlegen
- Bedrohungen, Schwachstellen und Risiken identifizieren
Geeignete Maßnahmen entwickeln und umsetzen, um Prozesse und Assets der Organisation zu schützen
- Zugriff auf Assets und Informationen verwalten
- Vertrauliche Daten schützen
- Regelmäßige Backups durchführen
- Geräte schützen
- Geräteschwachstellen verwalten
- Benutzer schulen
Geeignete Maßnahmen definieren und umsetzen, um Cybersecurity-Vorfälle rechtzeitig zu erkennen
- Erkennungsprozesse testen und aktualisieren
- Erwartete Datenflüsse im Unternehmen kennen
- Protokolle führen und überwachen
- Auswirkungen von Cybersecurity-Ereignissen verstehen
Geeignete Maßnahmen definieren und umsetzen, um bei der Erkennung eines Cyberangriffs zu handeln und die Auswirkungen zu mindern
- Sicherstellen, dass Reaktionspläne getestet werden
- Sicherstellen, dass Reaktionspläne aktuell sind
- Reaktionspläne mit allen internen und externen Beteiligten koordinieren
Geeignete Aktivitäten definieren und umsetzen, um Resilienzpläne und Wiederherstellungsmaßnahmen für betroffene Prozesse und Dienste aufrechtzuerhalten
- Effektiv mit internen und externen Beteiligten kommunizieren
- Sicherstellen, dass Wiederherstellungspläne aktuell sind
- Öffentlichkeitsarbeit und Reputation des Unternehmens managen
Maßgeschneiderte Leistungen für Organisationen und Cyberbedrohungen
Kontakt
Experten-Berater und Lösungen der neuesten Generation
Leistungen ansehen