Préparez votre organisation aux cybermenaces
3|Strategy aide à garantir la sécurité des organisations en s'appuyant sur les piliers de la sécurité de l'information
Confidentialité
Adopter des mesures pour garantir que les données de l'organisation restent privées
Intégrité
Garantir que les données sont fiables et non altérées, en maintenant leur cohérence, leur précision et leur fiabilité
Disponibilité
Maintenir les réseaux, systèmes et dispositifs en fonctionnement afin que les données soient disponibles à tout moment
PRÉVOIR | DÉTECTER | PROTÉGER
L'actif le plus précieux est la connaissance : elle permet d'anticiper les cyberattaques, de détecter facilement les menaces et de protéger rapidement les données des organisations.
des failles de sécurité sont causées par une erreur humaine
des violations de données en entreprise proviennent de menaces internes
des entreprises ne sont pas préparées aux cyberattaques avancées
pour identifier et contenir une violation de données
Sources : Forum économique mondial (2022), CHECK POINT (2021), SOPHOS (2021), IBM (2022)
Nous créons un monde virtuel plus sûr pour votre avenir
Nous développons et adaptons des solutions de cybersécurité pour assurer un cyberespace sûr, ouvert et protégé pour les organisations.
Mission
Garantir la sécurité et la résilience des organisations, en les préparant aux vulnérabilités du cyberespace, en combinant la connaissance avec des solutions de cybersécurité
Vision
Être le partenaire de référence en matière d'innovation et de promotion d'une culture de cybersécurité pour les organisations
CYBERSECURITY OPERATIONS CENTER
Le centre d'opérations de sécurité surveille, prévient, détecte, enquête et répond aux cybermenaces dans les organisations, en combinant des processus spécifiques et des solutions technologiques.
Prévenir et détecter
La prévention sera toujours plus efficace que la réaction. Plutôt que de répondre aux menaces au fur et à mesure, le CSOC surveille et analyse l'activité des serveurs, endpoints, réseaux, bases de données, applications et sites à la recherche de comportements suspects ou anormaux.
Tout comportement malveillant peut ainsi être bloqué au plus vite. Lorsqu'un analyste du CSOC repère quelque chose de suspect, il rassemble un maximum d'informations pour une investigation plus approfondie.
Enquêter
Les activités potentiellement malveillantes sont examinées en détail pour déterminer la nature de la menace et son degré de pénétration dans l'infrastructure. L'analyste adopte le point de vue d'un attaquant, recherche les indicateurs clés et les zones d'exposition, détecte les activités malveillantes et les neutralise avant qu'elles ne causent des dommages.
Répondre
Une fois l'enquête terminée, l'équipe du CSOC élabore une réponse : arrêt des processus potentiellement nuisibles, isolement des endpoints, etc. Après un incident, le CSOC restaure les systèmes et récupère les données perdues ou compromises.
L'équipe du CSOC est également chargée de remettre les systèmes en service une fois l'attaque totalement traitée : nettoyage et redémarrage des endpoints, reconfiguration des systèmes ou, en cas de ransomware, déploiement de sauvegardes viables. En cas de succès, le réseau retrouve son état antérieur à l'incident.
Dimensions du processus de gestion du risque de cybersécurité
Comprendre le contexte organisationnel pour gérer les risques liés à l'activité de l'organisation
- Identifier les processus et actifs critiques
- Documenter les flux d'informations
- Tenir un inventaire du matériel et des logiciels
- Établir des politiques de cybersécurité incluant rôles et responsabilités
- Identifier les menaces, vulnérabilités et risques
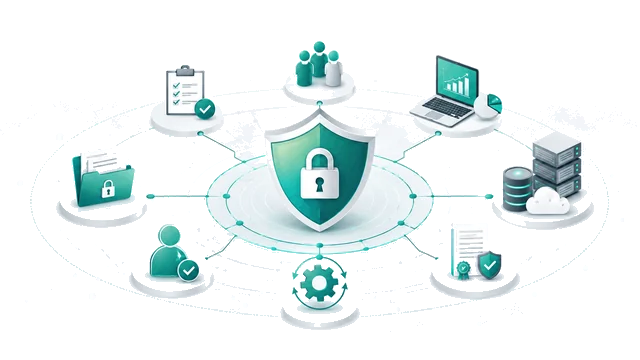
Développer et mettre en œuvre des mesures adaptées pour protéger les processus et les actifs de l'organisation
- Gérer l'accès aux actifs et aux informations
- Protéger les données sensibles
- Effectuer des sauvegardes régulières
- Protéger les dispositifs
- Gérer les vulnérabilités des dispositifs
- Former les utilisateurs
Définir et mettre en œuvre des mesures adaptées pour identifier à temps les incidents de cybersécurité
- Tester et mettre à jour les processus de détection
- Connaître les flux de données attendus
- Tenir et surveiller les journaux
- Comprendre l'impact des événements de cybersécurité
Définir et mettre en œuvre les mesures adaptées pour agir lors de la détection d'une cyberattaque afin d'en atténuer l'impact
- Garantir que les plans de réponse sont testés
- Garantir que les plans de réponse sont à jour
- Coordonner les plans de réponse avec toutes les parties prenantes internes et externes
Définir et mettre en œuvre les activités adaptées pour maintenir les plans de résilience et les mesures de récupération des processus et services affectés
- Communiquer efficacement avec les parties prenantes internes et externes
- Garantir que les plans de récupération sont à jour
- Gérer les relations publiques et la réputation de l'entreprise
Des services sur mesure pour les organisations et les cybermenaces
Contacts
Consultants experts et solutions de dernière génération
Voir les services