Prepare su organización para las ciberamenazas
3|Strategy ayuda a garantizar la seguridad de las organizaciones tomando como referencia los pilares de la seguridad de la información
Confidencialidad
Adoptar medidas para garantizar que los datos de la organización se mantengan privados
Integridad
Garantizar que los datos son fiables y no se alteran, manteniendo su consistencia, precisión y confiabilidad
Disponibilidad
Mantener las redes, sistemas y dispositivos en funcionamiento garantizando que los datos estén disponibles siempre que sea necesario
PREVER | DETECTAR | PROTEGER
El activo más valioso es el conocimiento: permite prever los ciberataques, detectar fácilmente las amenazas y proteger rápidamente los datos de las organizaciones.
de los fallos de seguridad se deben a errores humanos
de las violaciones de datos en las empresas son causadas por amenazas internas
de las empresas no están preparadas para ciberataques avanzados
para identificar y contener una violación de datos
Fuentes: Foro Económico Mundial (2022), CHECK POINT (2021), SOPHOS (2021), IBM (2022)
Creamos un mundo virtual más seguro para su futuro
Desarrollamos y adaptamos soluciones de ciberseguridad para asegurar un ciberespacio seguro, abierto y protegido para las organizaciones.
Misión
Garantizar la seguridad y la resiliencia de las organizaciones, preparándolas para las vulnerabilidades del ciberespacio, combinando el conocimiento con soluciones de ciberseguridad
Visión
Ser el socio de referencia en innovación y en la promoción de una cultura de ciberseguridad para las organizaciones
CYBERSECURITY OPERATIONS CENTER
El Centro de Operaciones de Seguridad Cibernética monitoriza, previene, detecta, investiga y responde a las ciberamenazas en las organizaciones, combinando procesos específicos y soluciones tecnológicas.
Prevenir y detectar
La prevención siempre será más eficaz que la reacción. En lugar de responder a las amenazas a medida que ocurren, el CSOC monitoriza y analiza la actividad en servidores, endpoints, redes, bases de datos, aplicaciones y sitios web en busca de comportamientos sospechosos o anómalos.
Así se garantiza que cualquier comportamiento malicioso pueda bloquearse lo antes posible. Cuando el analista del CSOC ve algo sospechoso, reúne toda la información posible para una investigación más profunda.
Investigar
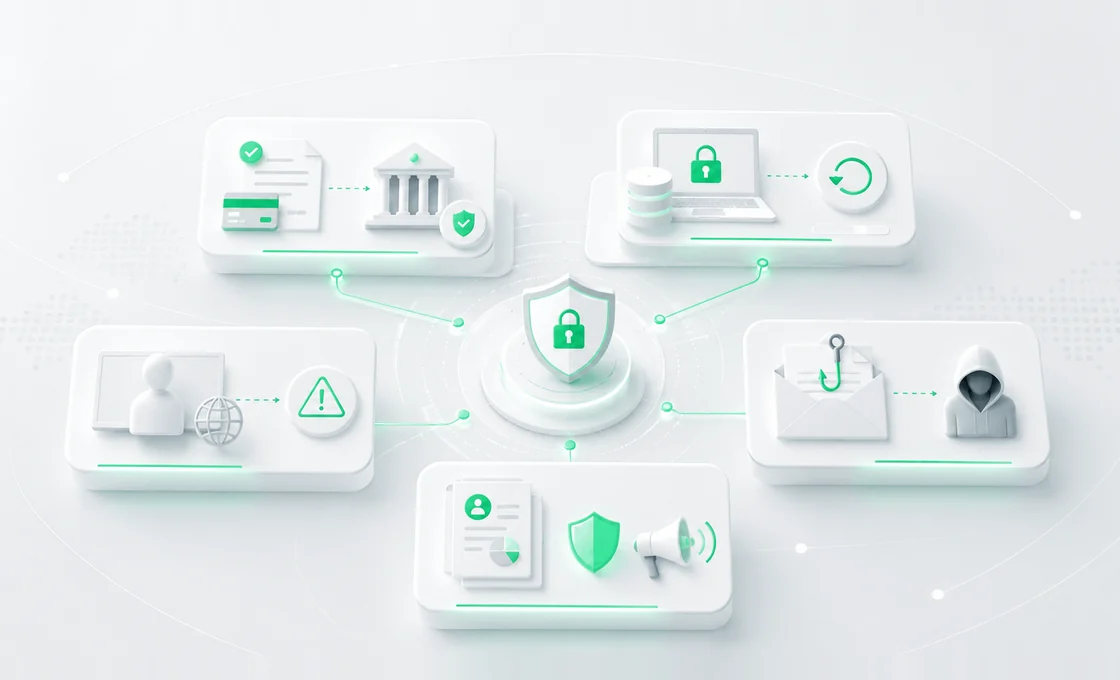
Las posibles actividades maliciosas se investigan en detalle para determinar la naturaleza de la amenaza y hasta qué punto ha penetrado en la infraestructura. En esta fase, el analista ve la red y las operaciones desde la perspectiva de un atacante, buscando los principales indicadores y áreas de exposición, detectando actividades maliciosas y evitándolas antes de que causen daño.
Responder
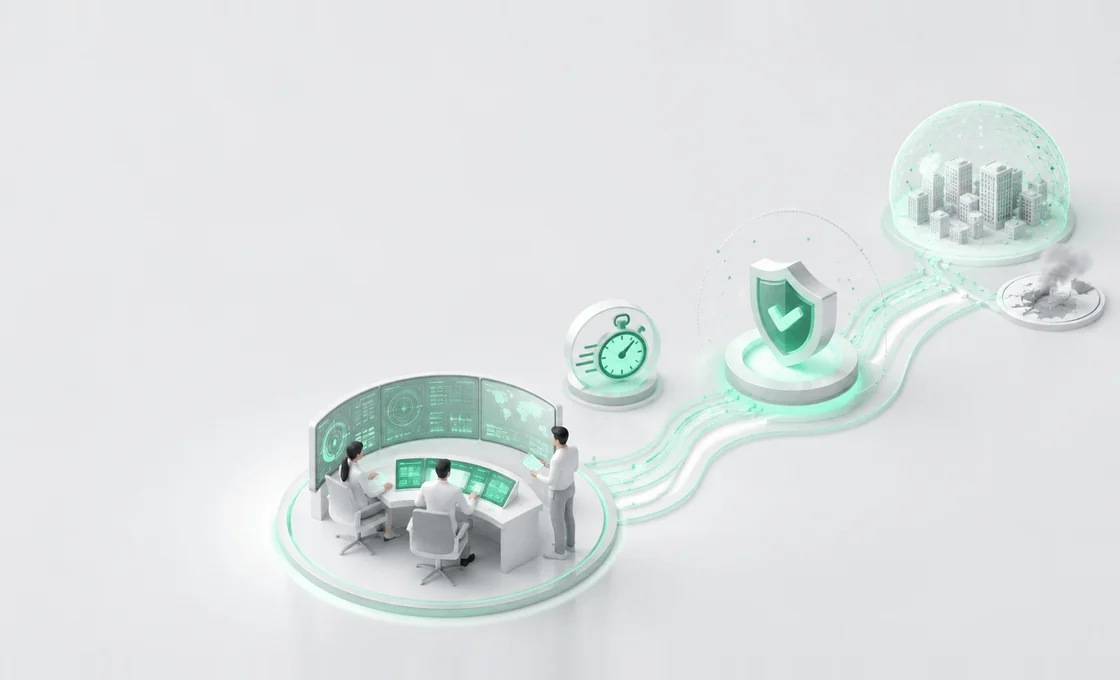
Concluida la investigación, el equipo del CSOC crea una respuesta al problema, que puede incluir tareas como finalizar procesos potencialmente dañinos y aislar endpoints. Tras un incidente, el CSOC trabaja para restaurar los sistemas y recuperar los datos perdidos o comprometidos.
El equipo del CSOC también se encarga de reiniciar los sistemas una vez tratado el ataque por completo: limpieza y reinicio de endpoints, reconfiguración de sistemas o, en caso de ransomware, despliegue de copias de seguridad viables. Si tiene éxito, la red vuelve al estado anterior al incidente.
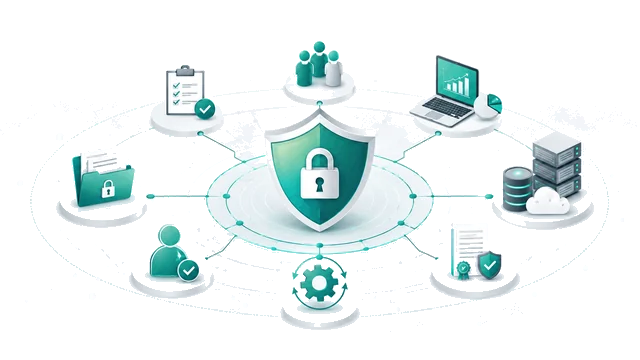
Dimensiones del proceso de gestión del riesgo de ciberseguridad
Comprender el contexto organizacional para gestionar los riesgos asociados a la actividad de la organización
- Identificar procesos y activos críticos
- Documentar los flujos de información
- Mantener un inventario de hardware y software
- Establecer políticas de ciberseguridad con funciones y responsabilidades
- Identificar amenazas, vulnerabilidades y riesgos
Desarrollar e implementar medidas adecuadas para proteger los procesos organizativos y los activos de la organización
- Gestionar el acceso a activos e información
- Proteger los datos confidenciales
- Realizar copias de seguridad regulares
- Proteger los dispositivos
- Gestionar las vulnerabilidades de los dispositivos
- Formar a los usuarios
Definir e implementar medidas adecuadas para identificar a tiempo los incidentes de ciberseguridad
- Probar y actualizar los procesos de detección
- Conocer los flujos de datos esperados
- Mantener y monitorizar registros
- Comprender el impacto de los eventos de ciberseguridad
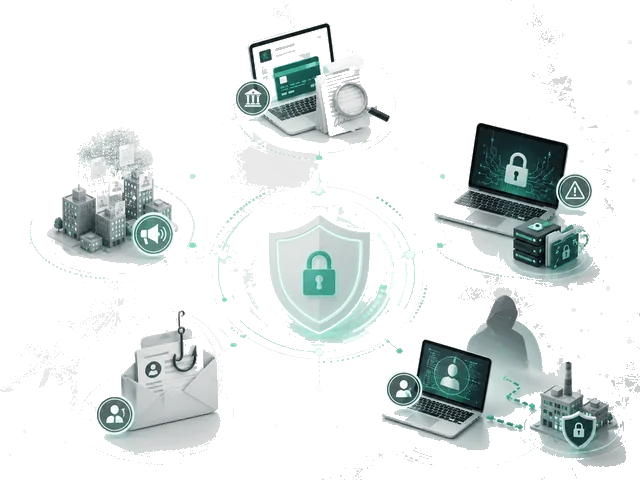
Definir e implementar las medidas adecuadas para actuar durante la detección de un ciberataque, con el objetivo de mitigar su impacto
- Garantizar que los planes de respuesta se prueben
- Garantizar que los planes de respuesta estén actualizados
- Coordinar los planes de respuesta con todas las partes interesadas internas y externas
Definir e implementar las actividades adecuadas para mantener los planes de resiliencia y las medidas de recuperación de los procesos y servicios afectados
- Comunicar eficazmente con las partes interesadas internas y externas
- Garantizar que los planes de recuperación estén actualizados
- Gestionar las relaciones públicas y la reputación de la empresa
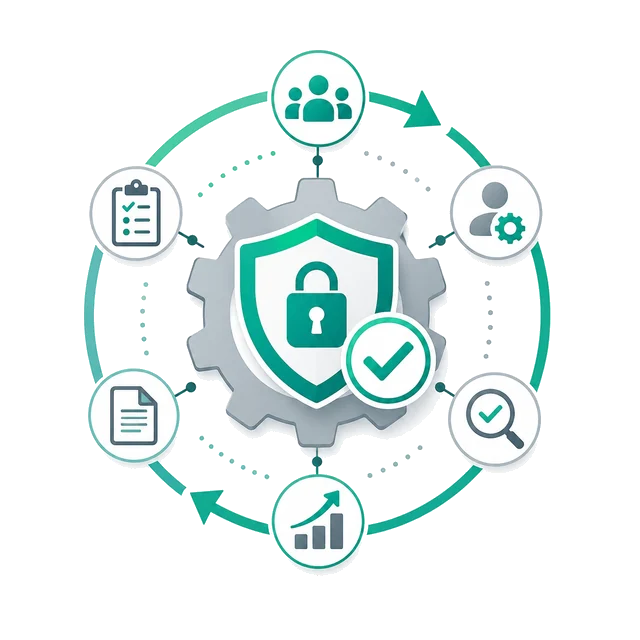
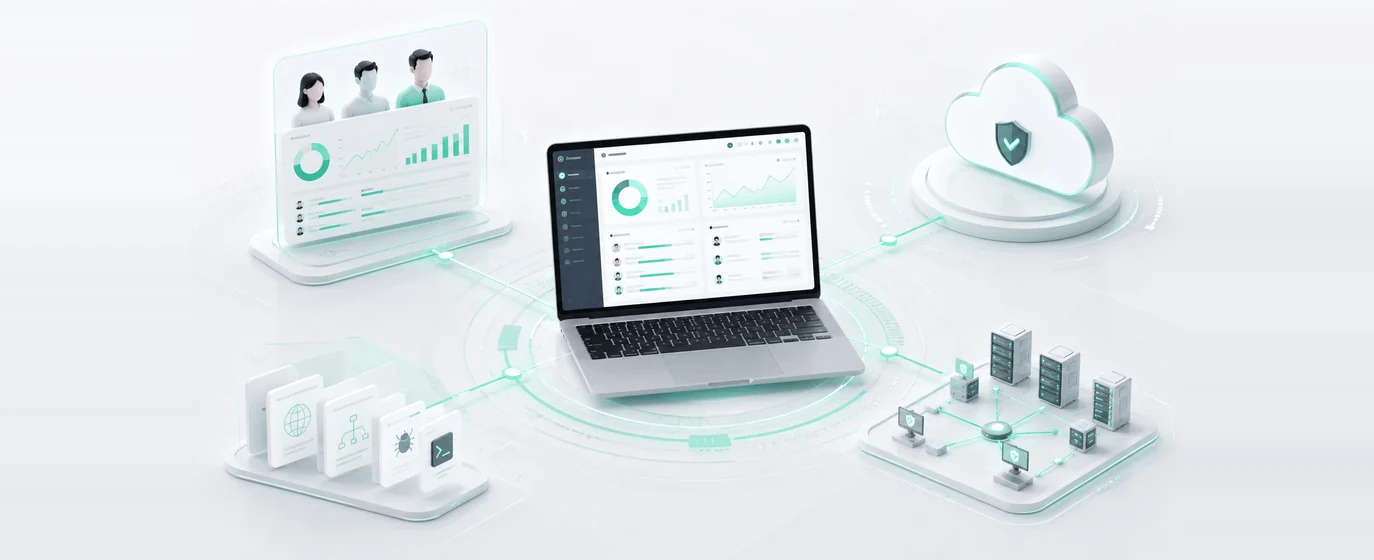
Servicios a medida de las organizaciones y de las ciberamenazas
Contactos
Consultores expertos y soluciones de última generación
Ver servicios